Cherri Code Enterprise के लिए संगठनों का परिचय
बड़े उद्यम अक्सर कई व्यावसायिक इकाइयों, सहायक कंपनियों और फ़ंक्शनों से मिलकर बने होते हैं। हम अक्सर ग्राहकों से सुनते हैं कि इनमें से हर इकाई को अपना अलग बजट, सुरक्षा, गवर्नेंस और सुविधा नियंत्रण चाहिए।
इन आवश्यकताओं को पूरा करने के लिए, हम संगठन पेश कर रहे हैं—एक नई संरचना जो उद्यमों को एक ही स्थान से कई Cherri Code टीमों को प्रबंधित करने की अनुमति देती है। इसके साथ, व्यवस्थापक अलग-अलग टीमों के लिए अलग बजट सेट कर सकते हैं, उपयोगकर्ताओं के अलग-अलग समूहों के लिए अलग मॉडल सक्षम कर सकते हैं, नई सुविधाओं का परीक्षण करने के लिए सैंडबॉक्स परिवेश बना सकते हैं, और एक ही डैशबोर्ड से पूरी कंपनी का उपयोग विश्लेषण देख सकते हैं।
ये क्षमताएँ अब सभी Enterprise ग्राहकों के लिए सामान्य रूप से उपलब्ध हैं।
संरचना कैसे काम करती है
कोई संगठन आपकी कंपनी की पहचान, प्रशासन और सदस्यता के लिए सबसे ऊपरी स्तर का कंटेनर होता है। इससे व्यवस्थापकों को अपने पूरे Cherri Code कॉन्फ़िगरेशन को देखने और प्रबंधित करने के लिए एक ही जगह मिलती है।
संगठनों के अंतर्गत टीमें होती हैं, जो किसी विभाग या सहायक कंपनी की संचालन इकाई होती हैं। पहले व्यवस्थापक Cherri Code को इसी स्तर पर प्रबंधित करते थे। अब हमने इस इकाई को संगठन के अंतर्गत ला दिया है, ताकि आप कई टीमें चला सकें, जिनमें से हर एक की अपनी सुरक्षा, खर्च और फ़ीचर सेटिंग्स हों। मौजूदा ग्राहकों के लिए, आपका मौजूदा टीम सेटअप सुरक्षित रखा गया है। व्यवस्थापक संगठन स्तर पर अलग कॉन्फ़िगरेशन के साथ नई टीमें बना सकते हैं।
समूह उपयोगकर्ताओं का हल्का-फुल्का संग्रह होते हैं, जो टीमों के भीतर भी हो सकते हैं और कई टीमों में फैले भी हो सकते हैं। ये उपयोगकर्ताओं के समूहों को पूरी नई टीम बनाए बिना अलग मॉडल एक्सेस, खर्च सीमाएँ और एजेंट अनुमतियाँ देते हैं। जब कोई उपयोगकर्ता कई टीमों या समूहों का हिस्सा होता है, तो सबसे अधिक उदार सेटिंग लागू होती है।
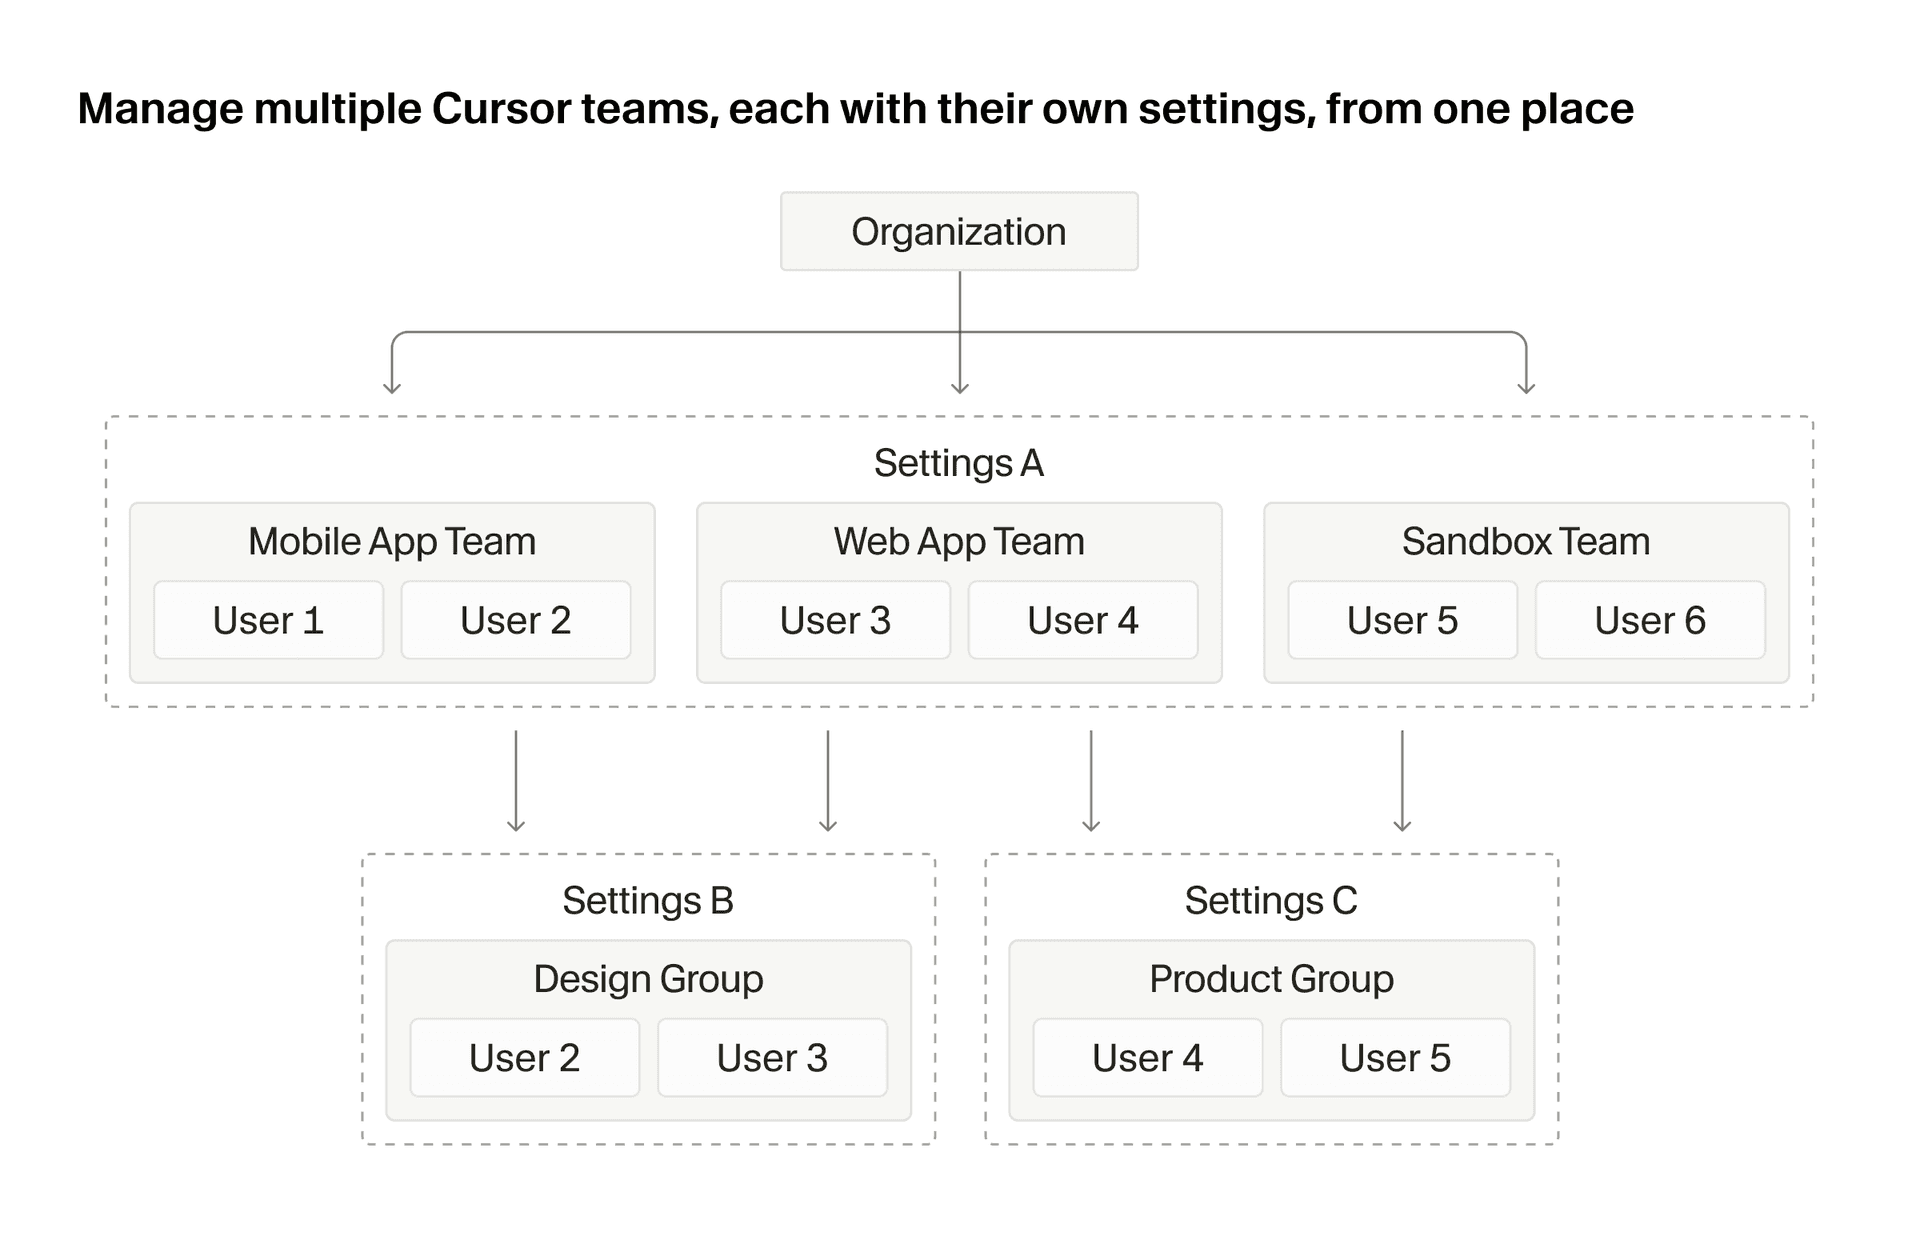
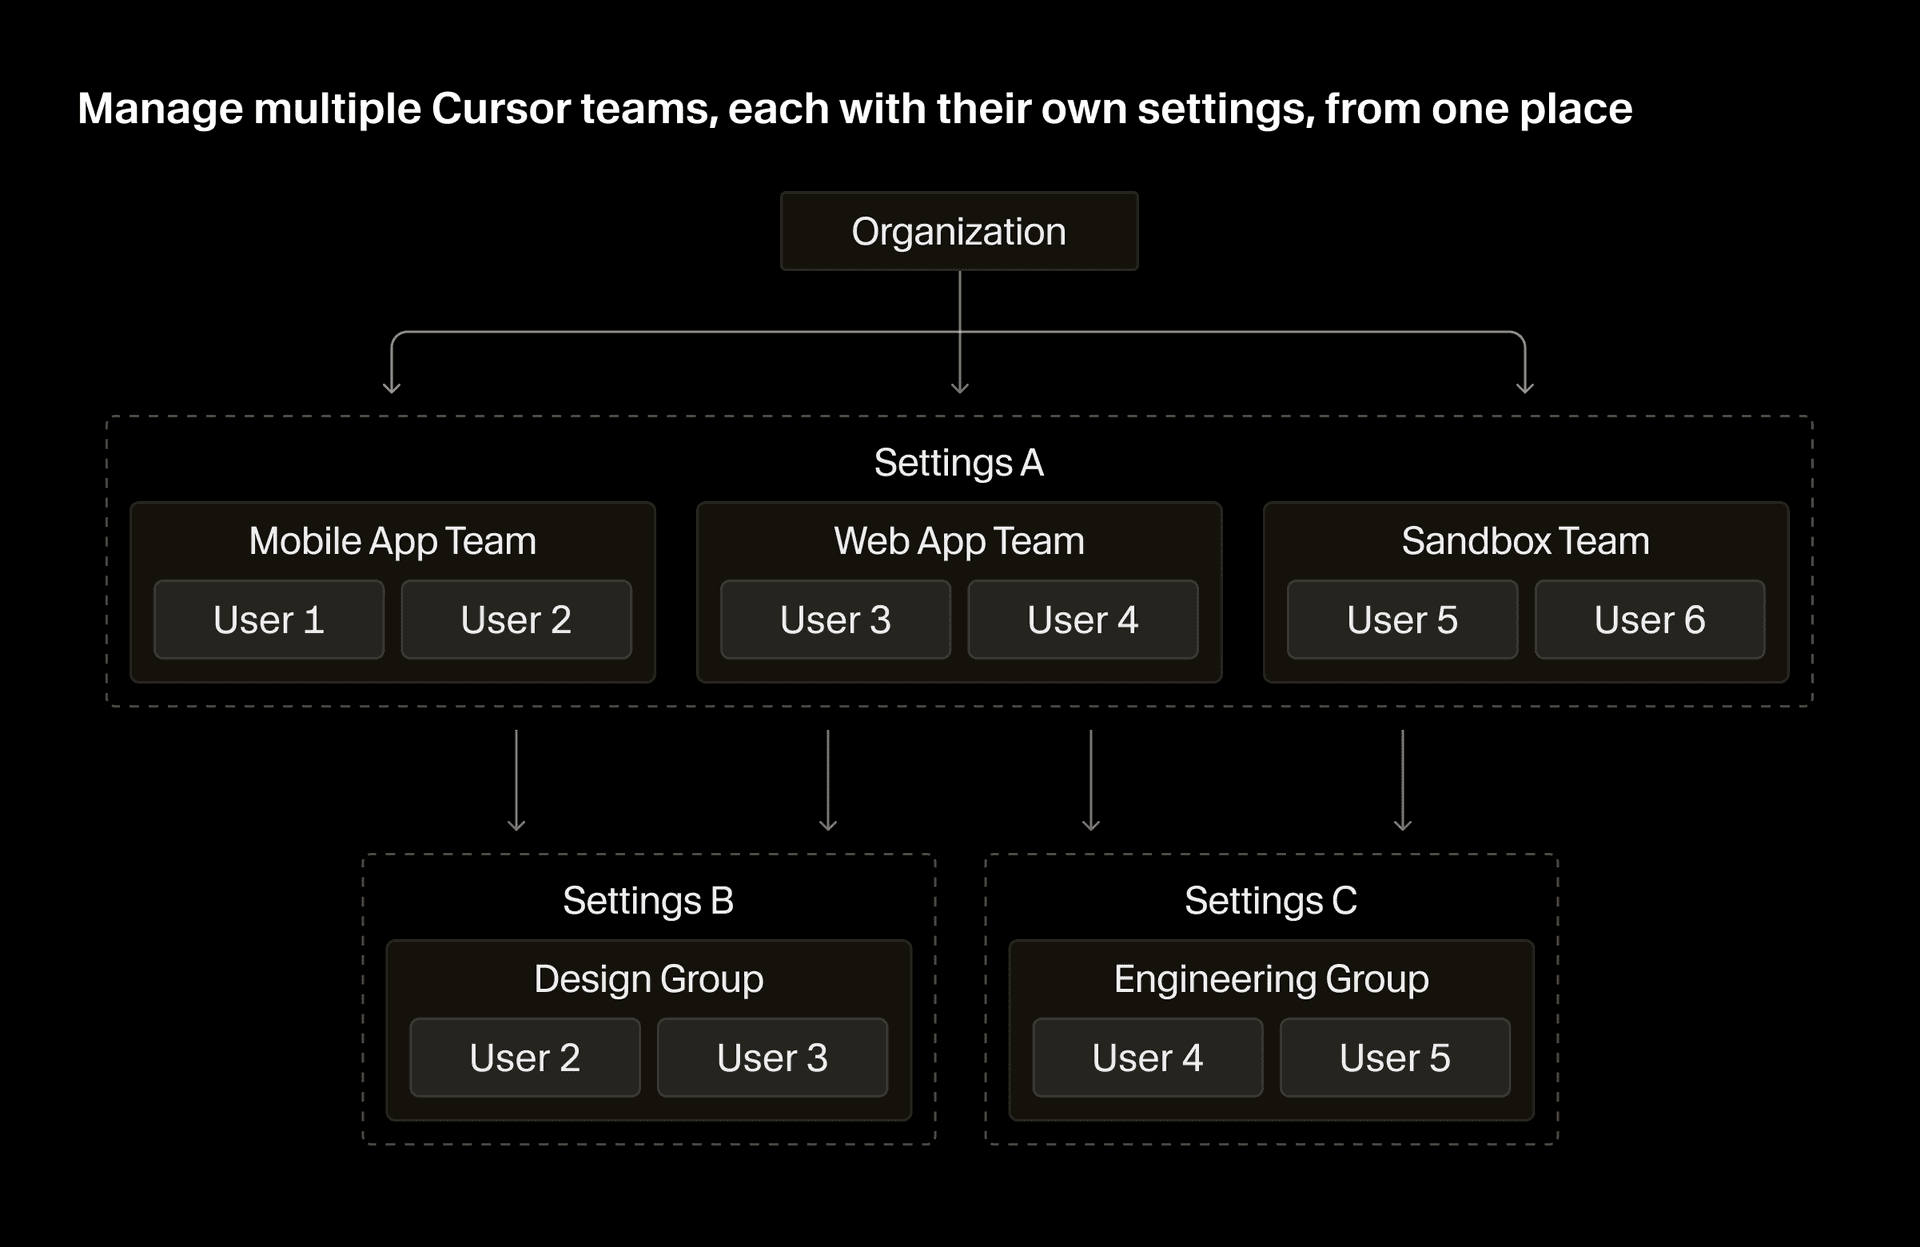
Cherri Code में, हमने अलग-अलग विभागों के लिए अलग टीमें बनाई हैं। इंजीनियरिंग और उत्पाद टीमों के पास सबसे अधिक खुला नेटवर्क एक्सेस होता है और वे एजेंट्स को स्वचालित रूप से कमांड चलाने की अनुमति दे सकती हैं। बिक्री, मार्केटिंग और वित्त टीमों के लिए सुरक्षा नियंत्रण अधिक कड़े हैं, खासकर जब एजेंट उत्पादन प्रणालियों तक पहुँचते हैं।
Enterprise उपयोग के उदाहरण
बीटा में इन नई क्षमताओं का उपयोग करने वाले ग्राहकों में हमने कुछ सामान्य पैटर्न देखे हैं।
नई सुविधाओं के परीक्षण के लिए सैंडबॉक्सिंग
कड़ी सुरक्षा समीक्षा आवश्यकताओं वाले कई ग्राहकों ने एक स्टेजिंग टीम सेट अप की है, जिसे नई Cherri Code सुविधाओं तक अर्ली एक्सेस मिलता है। ये उपयोगकर्ता सुविधाओं को पूरी कंपनी में व्यापक रूप से उपलब्ध कराने से पहले सैंडबॉक्स्ड परिवेश में उनका परीक्षण करते हैं।
क्योंकि कोई उपयोगकर्ता एक से अधिक टीम का सदस्य हो सकता है, इंजीनियर दूसरा Cherri Code खाता बनाए बिना अपनी उत्पादन टीम में काम करते हुए परीक्षण टीम की क्षमताएँ भी बनाए रख सकते हैं।
हमने एक अलग स्टेजिंग टीम सेट अप की है, जो नई Cherri Code सुविधाओं को हमारे सभी इंजीनियरों के लिए व्यापक रूप से जारी होने से पहले आज़माती है। हमारी एक और टीम है, जहाँ एजेंट्स बिना मैन्युअल स्वीकृति के ऑटो-रन पर कमांड चला सकते हैं। एक ही संगठन के अंतर्गत उन परिवेशों को अलग-अलग रखने से हम तेज़ी से आगे बढ़ पाते हैं और नियंत्रण से समझौता किए बिना नई क्षमताएँ अपना पाते हैं।
मॉडल एक्सेस, बजट और एजेंट अनुमतियों का विभाजन
कुछ ग्राहक अलग-अलग फ़ंक्शनों के अनुसार मॉडल एक्सेस और बजट को बाँट रहे हैं। इंजीनियरिंग, उत्पाद और डिज़ाइन फ़ंक्शनों के उपयोगकर्ताओं को हर अत्याधुनिक मॉडल तक पहुँच मिलती है, जिसमें तेज़ मोड वाली अधिक महँगी पेशकशें और अधिक मासिक बजट शामिल हैं।
वहीं, मार्केटिंग या वित्त जैसे गैर-उत्पाद फ़ंक्शनों के उपयोगकर्ताओं के लिए मॉडल एक्सेस सीमित होता है, बजट कम होता है, और एजेंट्स बिना मैन्युअल स्वीकृति के कमांड चला सकते हैं या नहीं, इस पर अधिक कड़े प्रतिबंध होते हैं।
हर टीम में विस्तृत उपयोग विश्लेषण देखें
संगठन डैशबोर्ड हर टीम का खर्च और टोकन उपयोग एक ही दृश्य में दिखाता है। टीम, उपयोगकर्ता, सेवा खाता या क्लाउड एजेंट के अनुसार फ़िल्टर करके देखें कि उपयोग कहाँ से आ रहा है। टीम एडमिन को अपनी टीम का सीमित दृश्य मिलता है, जो व्यावसायिक इकाई या लागत केंद्र के आधार पर चार्जबैक का समर्थन करता है।
बड़े पैमाने पर पहचान और सदस्यता प्रबंधित करें
इस संरचना के साथ, ग्राहक संगठन स्तर पर अपने पहचान प्रदाता और SCIM डायरेक्टरी स्रोत को एक बार सेट अप करते हैं। इसके बाद, वे इन टूलों में मौजूद उन्हीं cohorts का फिर से उपयोग करके Cherri Code में टीमें और समूह बना सकते हैं, जिससे सदस्यता हमेशा सिंक में बनी रहती है।
व्यवस्थापक डैशबोर्ड, API या CSV के माध्यम से उपयोगकर्ताओं को टीमों के बीच स्थानांतरित कर सकते हैं। और जब कोई नया उपयोगकर्ता किसी टीम से जुड़ता है, तो सेटिंग्स और अनुमतियाँ स्वचालित रूप से लागू हो जाती हैं।
आगे क्या है
हम बेहतर नीति नियंत्रण, आसान ऑनबोर्डिंग, SCIM-संचालित असाइनमेंट, और उपयोगकर्ताओं के उपसमूहों को प्रबंधित करने के और सरल तरीके जोड़ना जारी रखे हुए हैं, ताकि हर वर्कफ़्लो को अलग-अलग टीमों में बाँटना न पड़े।
हमारे दस्तावेज़ में पढ़ें कि संगठन, टीमें और समूह कैसे काम करते हैं। अगर आप और जानना चाहते हैं या आपके कोई प्रश्न हैं, तो कृपया हमारी टीम से संपर्क करें।


