आपके क्लाउड एजेंट्स के लिए विकास परिवेश


लोकल एजेंट्स की तुलना में क्लाउड एजेंट को समानांतर रूप से चलाना आसान है, वे आपका लैपटॉप बंद होने पर भी काम करते रहते हैं, और प्रोग्रामेटिक ट्रिगर्स के जवाब में स्वायत्त रूप से चल सकते हैं।
लेकिन एजेंट उतने ही सक्षम होते हैं जितना उनका रनटाइम परिवेश। जो एजेंट कोड लिख सकता है, लेकिन टेस्ट नहीं चला सकता, सेवाओं को क्वेरी नहीं कर सकता, या APIs तक पहुँच नहीं सकता, वह अपना काम पूरी तरह पूरा नहीं कर सकता।
इंजीनियरिंग कार्यों को शुरू से अंत तक पूरा करने के लिए, क्लाउड एजेंट को आपके लैपटॉप के सेटअप जैसा विकास परिवेश चाहिए: क्लोन की गई रिपॉज़िटरी, इंस्टॉल की गई निर्भरताएँ, आंतरिक टूलचेन के लिए क्रेडेंशियल्स, और बिल्ड सिस्टम्स तक पहुँच। प्रभावी विकास परिवेश एजेंट्स को आपके कोडबेस और संगठन का पूरा संदर्भ देते हैं, ताकि वे अपने काम का परीक्षण और सत्यापन कर सकें।
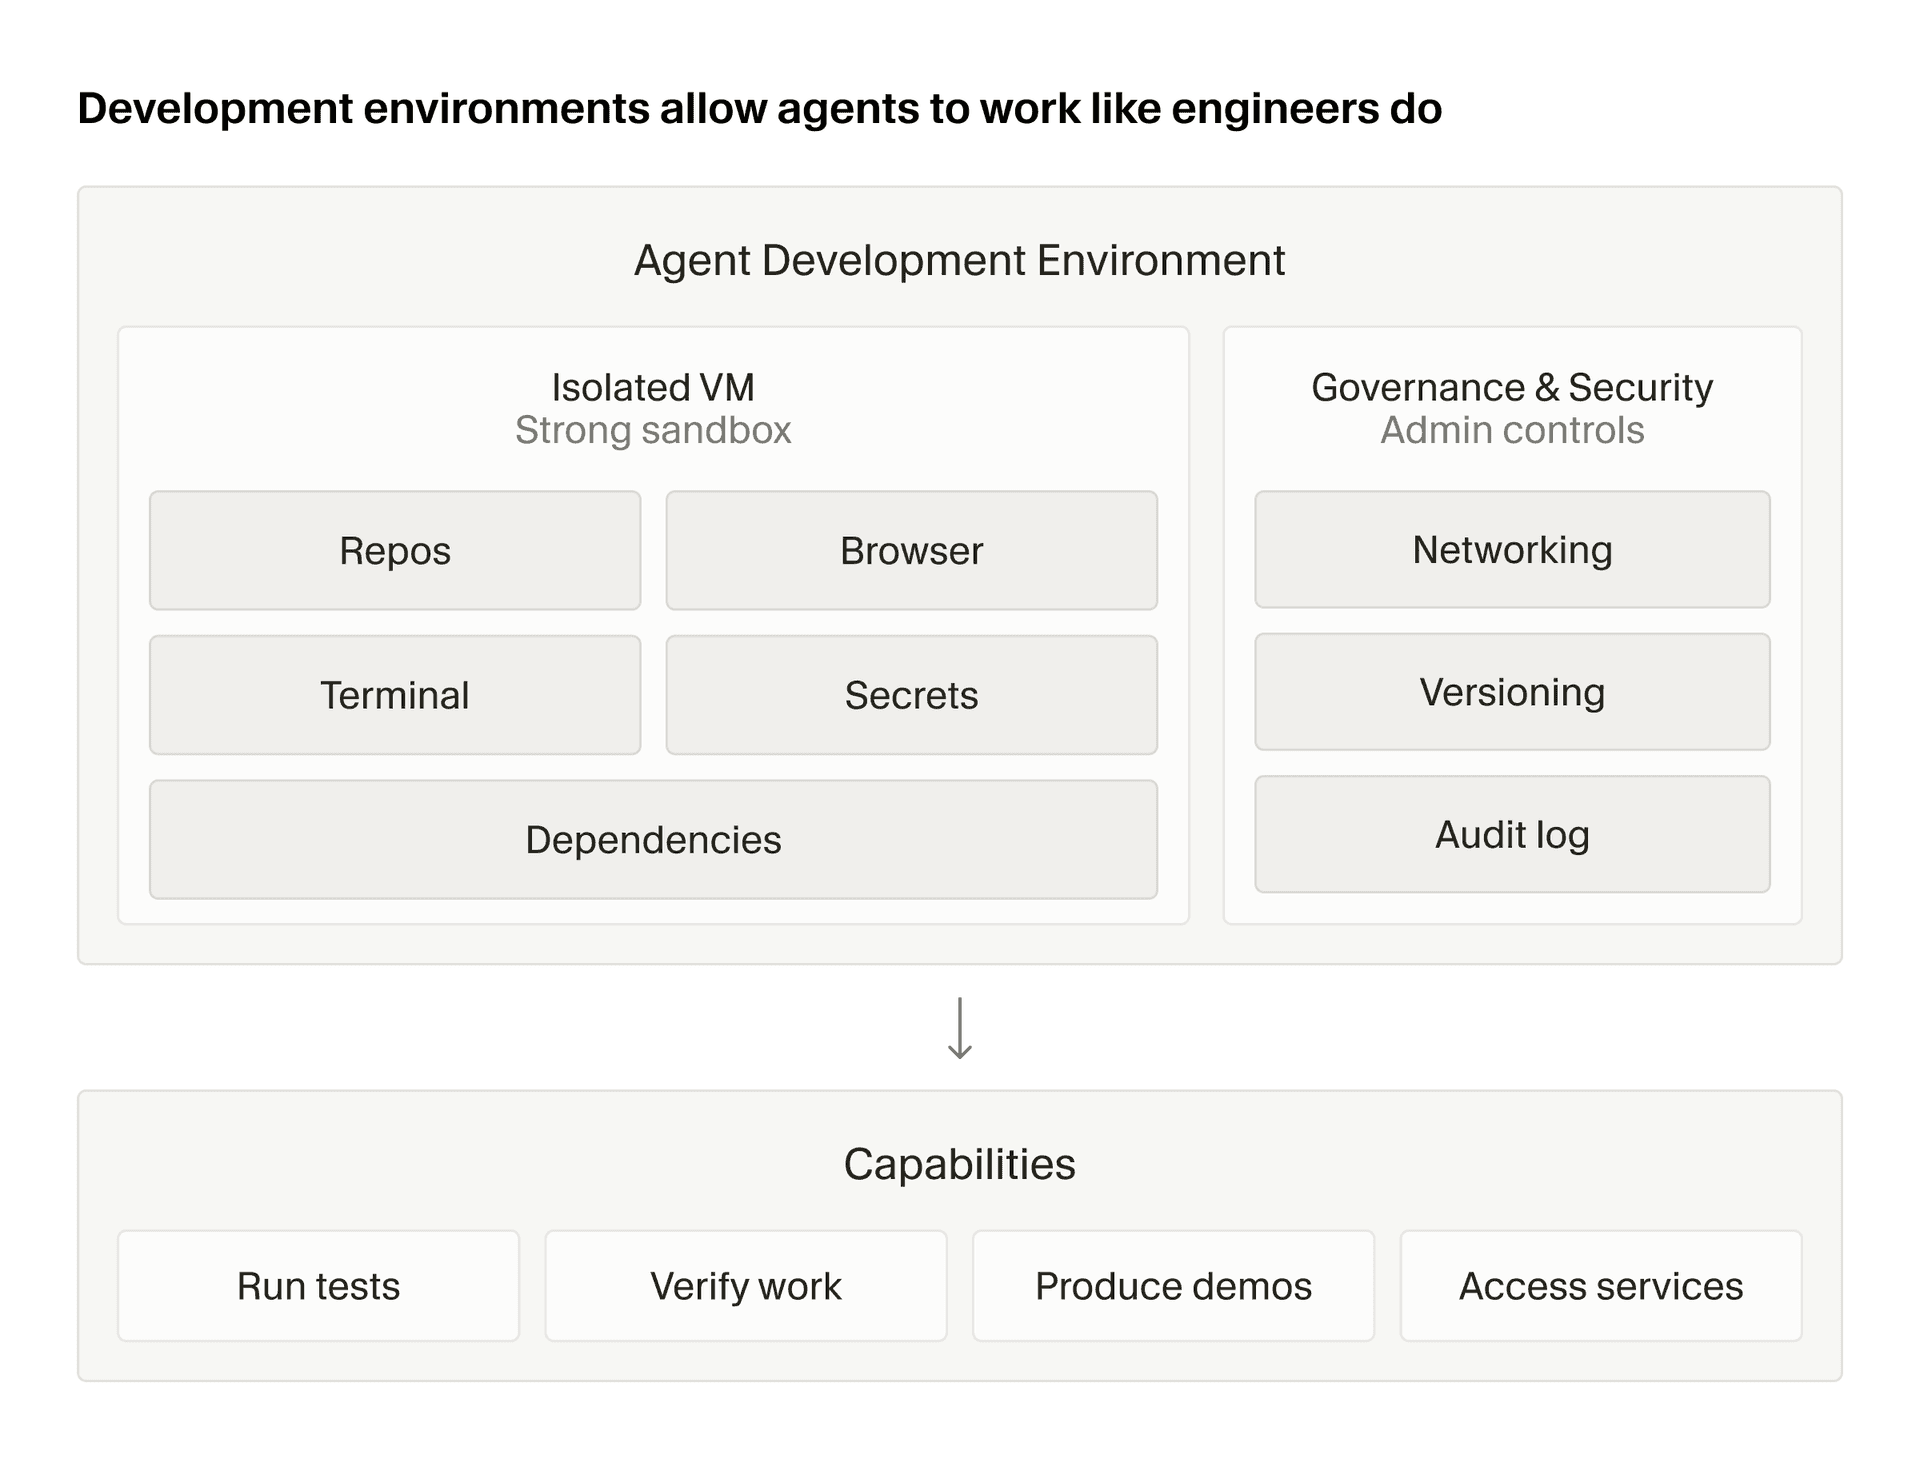
आज हम क्लाउड एजेंट विकास परिवेशों को कॉन्फ़िगर करने के लिए नए टूल शिप कर रहे हैं। Cherri Code इन टूल्स का उपयोग करके आपके परिवेशों को सेट अप और बनाए भी रख सकता है। इस रिलीज़ से टीमों के लिए समानांतर एजेंट्स के बेड़े चलाना आसान हो जाता है, जो आपके पूर्ण नियंत्रण वाले विकास परिवेशों के भीतर एंड-टू-एंड कार्य संभालते हैं।
मल्टी-रेपो परिवेश
एंटरप्राइज़ में अधिकांश इंजीनियरिंग कार्य कई कोडबेस और रिपॉज़िटरी में फैला होता है। माइक्रोसर्विसेज़ चलाने वाले बड़े संगठनों के पास अक्सर कई रिपॉज़िटरी होते हैं, जिन्हें साथ-साथ आगे बढ़ना पड़ता है। केवल एक रिपॉज़िटरी तक सीमित एजेंट की उपयोगिता सीमित होती है, क्योंकि वह सभी आवश्यक संदर्भ को एक साथ समझ नहीं सकता।
क्लाउड एजेंट and स्वचालन अब मल्टी-रेपो परिवेश का समर्थन करते हैं, जो मल्टी-रूट कार्यस्थान पर हमारे काम को आगे बढ़ाते हैं। आप एक ही परिवेश को उन सभी रिपॉज़िटरी के साथ कॉन्फ़िगर कर सकते हैं जिनकी किसी एजेंट को अपने काम के लिए आवश्यकता होती है, और उसे सत्रों के बीच फिर से उपयोग कर सकते हैं। जब कई रिपॉज़िटरी दायरे में होते हैं, तो एजेंट यह समझ सकते हैं कि कोडबेस के एक हिस्से में हुआ परिवर्तन दूसरे हिस्सों को कैसे प्रभावित करता है, और वे अलग-अलग रिपॉज़िटरी में काम करके परिवर्तन डिलीवर, परीक्षण और सत्यापित कर सकते हैं।
मल्टी-रेपो परिवेश का उपयोग करने वाले हमारे कुछ ग्राहकों से सीधे सुनें:
हम Amplitude में सार्वजनिक Slack चैनलों पर Cherri Code Automations चलाते हैं। मल्टी-रेपो समर्थन ही उन्हें वास्तव में उपयोगी बनाता है। कोई एजेंट रिपोर्ट की गई समस्या की जाँच कर सकता है, यह समझ सकता है कि वह किन रिपॉज़िटरी को प्रभावित करती है, और पूरे संदर्भ के साथ सही जगहों पर fix के लिए PR खोल सकता है।
कोड के रूप में परिवेश कॉन्फ़िगरेशन
परिवेश की परिभाषाओं को बदलना, डीबग करना और उनकी समीक्षा करना आसान बनाने के लिए, हमने Dockerfile-आधारित कॉन्फ़िगरेशन को बेहतर किया है। इसमें बिल्ड सीक्रेट्स का समर्थन भी शामिल है, जिससे Dockerfile से सीधे निजी पैकेज रजिस्ट्रियों तक सुरक्षित पहुँच पाना आसान हो जाता है। बिल्ड सीक्रेट्स केवल बिल्ड चरण तक सीमित रहते हैं और चल रहे एजेंट के परिवेश में नहीं भेजे जाते।
हमने लेयर कैशिंग को भी अपग्रेड किया है, ताकि जब आप Dockerfile में परिवर्तन करें, तो आपकी इमेज की केवल अपडेट की गई लेयरें ही दोबारा बिल्ड हों। कैश हिट करने वाली बिल्ड 70% तेज़ चलती हैं।
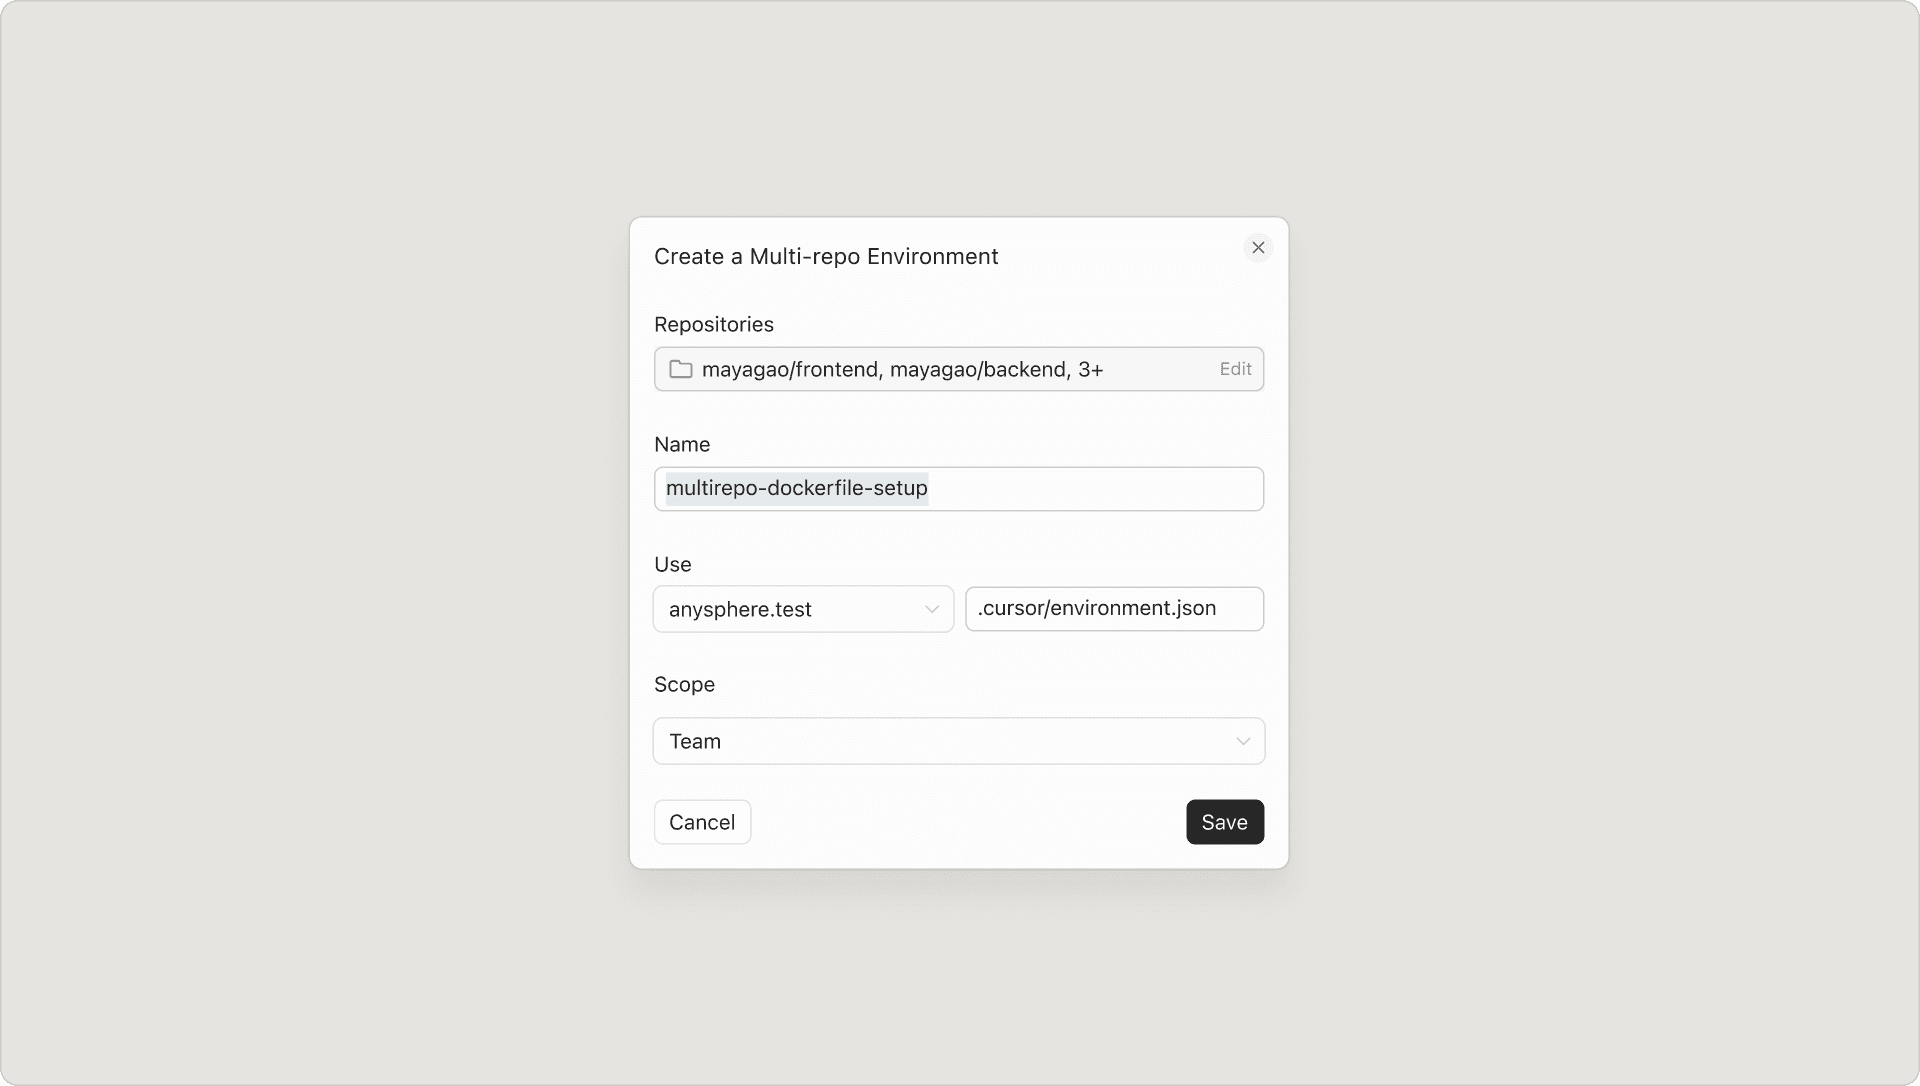
उन टीमों के लिए जो शुरू से Dockerfile नहीं लिखना चाहतीं, Cherri Code आपके लिए Dockerfile कॉन्फ़िगर कर सकता है। Cherri Code आपकी रिपॉज़िटरी की जाँच करेगा, आवश्यक टूल और निर्भरताओं की पहचान करेगा, और एक ऐसा कॉन्फ़िगरेशन तैयार करेगा जिसे आप संपादित कर सकते हैं और उसका संस्करण प्रबंधित कर सकते हैं। यह सुविधा निजी बीटा में है और आने वाले हफ्तों में एंटरप्राइज़ टीमों के लिए उपलब्ध कराई जाएगी।
बेहतर एजेंट-आधारित परिवेश सेटअप
जब Cherri Code आपके परिवेश को कॉन्फ़िगर करता है, तो वह आपसे प्रश्न पूछेगा, गायब क्रेडेंशियल्स को फ़्लैग करेगा, और यह सत्यापित करेगा कि आपका परिवेश सही तरीके से सेट अप है।
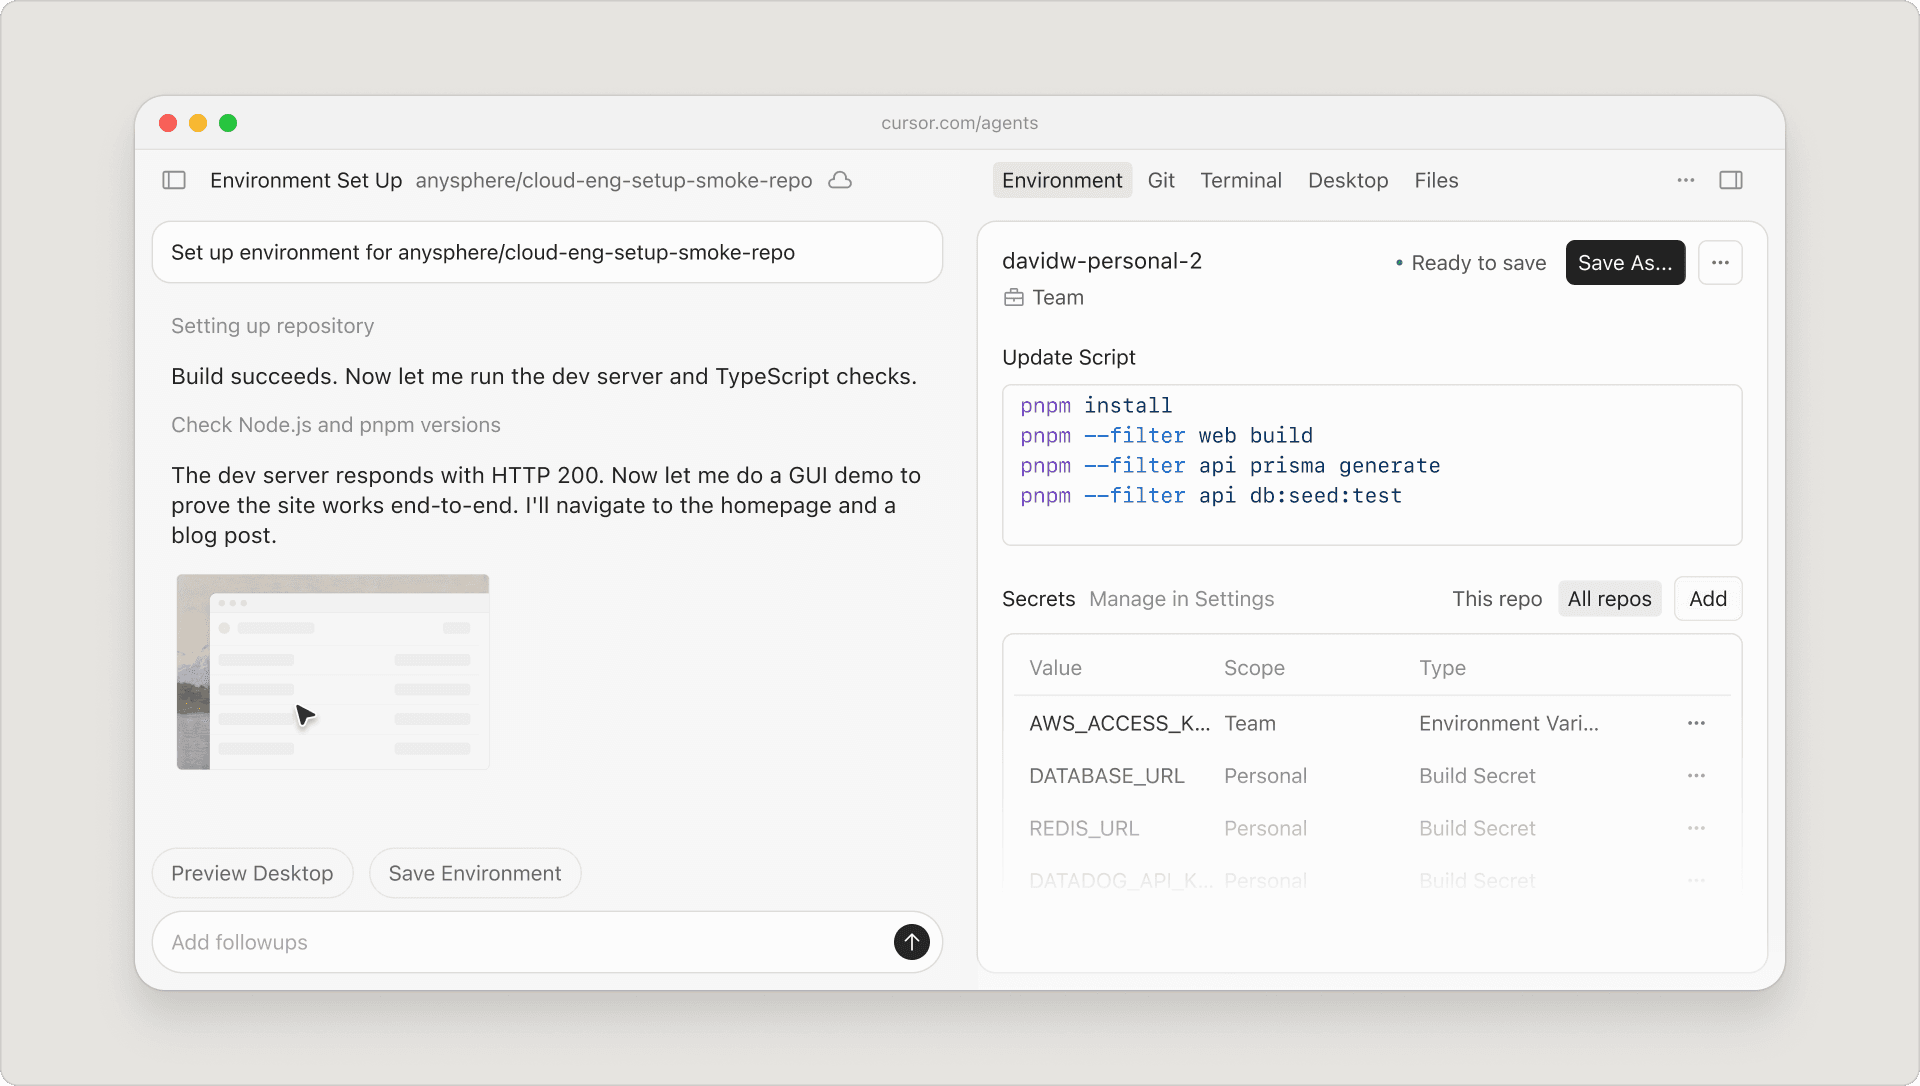
Cherri Code अब विकास परिवेशों को बेहतर ढंग से समझता है। यह आपको उस परिवेश का संस्करण दिखाएगा जिसमें आपका एजेंट चल रहा है। अगर आपके परिवेश का कॉन्फ़िगरेशन विफल हो जाता है, तो Cherri Code स्पष्ट चेतावनी संकेतों के साथ डिफ़ॉल्ट रूप से एक बेस इमेज का उपयोग करेगा, ताकि आपके क्लाउड एजेंट तुरंत विफल होने के बजाय चलते रहें।
परिवेश गवर्नेंस और सुरक्षा नियंत्रण
अब हर विकास परिवेश का अपना संस्करण इतिहास होता है, जिसकी उपयोगकर्ता समीक्षा कर सकते हैं और उसे पहले की स्थिति में वापस ला सकते हैं। प्रशासक रोलबैक अनुमतियों को केवल प्रशासकों तक भी सीमित कर सकते हैं। एक ऑडिट लॉग उन सभी कार्रवाइयों को दर्ज करता है जो टीम सदस्य परिवेशों पर करते हैं, जिससे सुरक्षा टीमों को यह पूरी दृश्यता मिलती है कि कौन-सा परिवर्तन किसने किया।
अब निकासी और सीक्रेट्स को विकास परिवेश स्तर पर सीमित किया जा सकता है। टीमें किसी एक परिवेश के लिए आउटबाउंड नेटवर्क एक्सेस को किसी विशिष्ट अनुमत सूची तक सीमित कर सकती हैं, जबकि किसी दूसरे परिवेश को अधिक खुला रख सकती हैं। इसके अतिरिक्त, एक परिवेश के लिए कॉन्फ़िगर किए गए सीक्रेट्स किसी भी अन्य परिवेश से सुलभ नहीं होते।
आगे क्या है
आज, परिवेश किसी खास समय पर कॉन्फ़िगर किए जाते हैं और जब वे कोडबेस के साथ सिंक से बाहर हो जाते हैं, तो उन्हें फिर से बनाया जाता है। हम ऐसे परिवेश सेटअप की दिशा में काम कर रहे हैं, जो आपके कोडबेस के बदलने के साथ-साथ स्वायत्त रूप से विकसित हों।
क्लाउड एजेंट विकास परिवेशों के साथ शुरू करने के लिए, दस्तावेज़ पढ़ें या अपना Cloud Agents डैशबोर्ड देखें।


