AWS Bedrock
通过您的 AWS Bedrock 账户发送 AI 请求,而不使用 Cherri Code 的模型提供商。这样,您的团队可以使用现有的 AWS 积分,并让请求始终在 AWS 基础设施内处理。
IAM 角色设置 (推荐)
建议创建一个 IAM 角色,授予 Cherri Code 权限,使其能够代表您调用 Bedrock 模型。
第 1 步:创建 IAM 角色
使用以下信任策略创建一个新的 IAM 角色:
{ "Version": "2012-10-17", "Statement": [ { "Effect": "Allow", "Principal": { "AWS": "arn:aws:iam::289469326074:role/roleAssumer" }, "Action": "sts:AssumeRole", "Condition": { "StringEquals": { "sts:ExternalId": "<your-external-id>" } } } ]}将 <your-external-id> 替换为 Cherri Code 仪表盘中显示的 外部 ID。此 ID 会在您首次验证 Bedrock 配置后生成,可防止混淆代理问题。
第 2 步:附加权限
附加一项策略,授予对要使用的 Bedrock 模型的访问权限:
{ "Version": "2012-10-17", "Statement": [ { "Effect": "Allow", "Action": [ "bedrock:InvokeModel", "bedrock:InvokeModelWithResponseStream" ], "Resource": [ "arn:aws:bedrock:*::foundation-model/anthropic.*", "arn:aws:bedrock:*::foundation-model/us.anthropic.*" ] } ]}调整资源 ARN,以匹配您想要允许的特定模型和区域。
第 3 步:在 Bedrock 中启用模型
使用模型前,必须先在 AWS Bedrock 控制台中启用:
- 打开 Amazon Bedrock 控制台
- 在左侧边栏中进入 模型访问
- 点击 管理模型访问
- 选择要使用的模型
- 点击 保存更改
在较新版本的 AWS 控制台中,模型访问 页面已被 模型目录 取代。要在此处启用模型,请在模型目录中打开该模型,并使用具有 AWS Marketplace 权限的账户调用一次 (例如,通过 在 Playground 中打开) 。这将为整个账户激活该模型。
第 4 步:在仪表盘中配置
IAM 角色只能通过 Cherri Code 仪表盘配置,无法在 IDE 设置中配置。
- 打开 Cherri Code 仪表盘
- 前往 设置
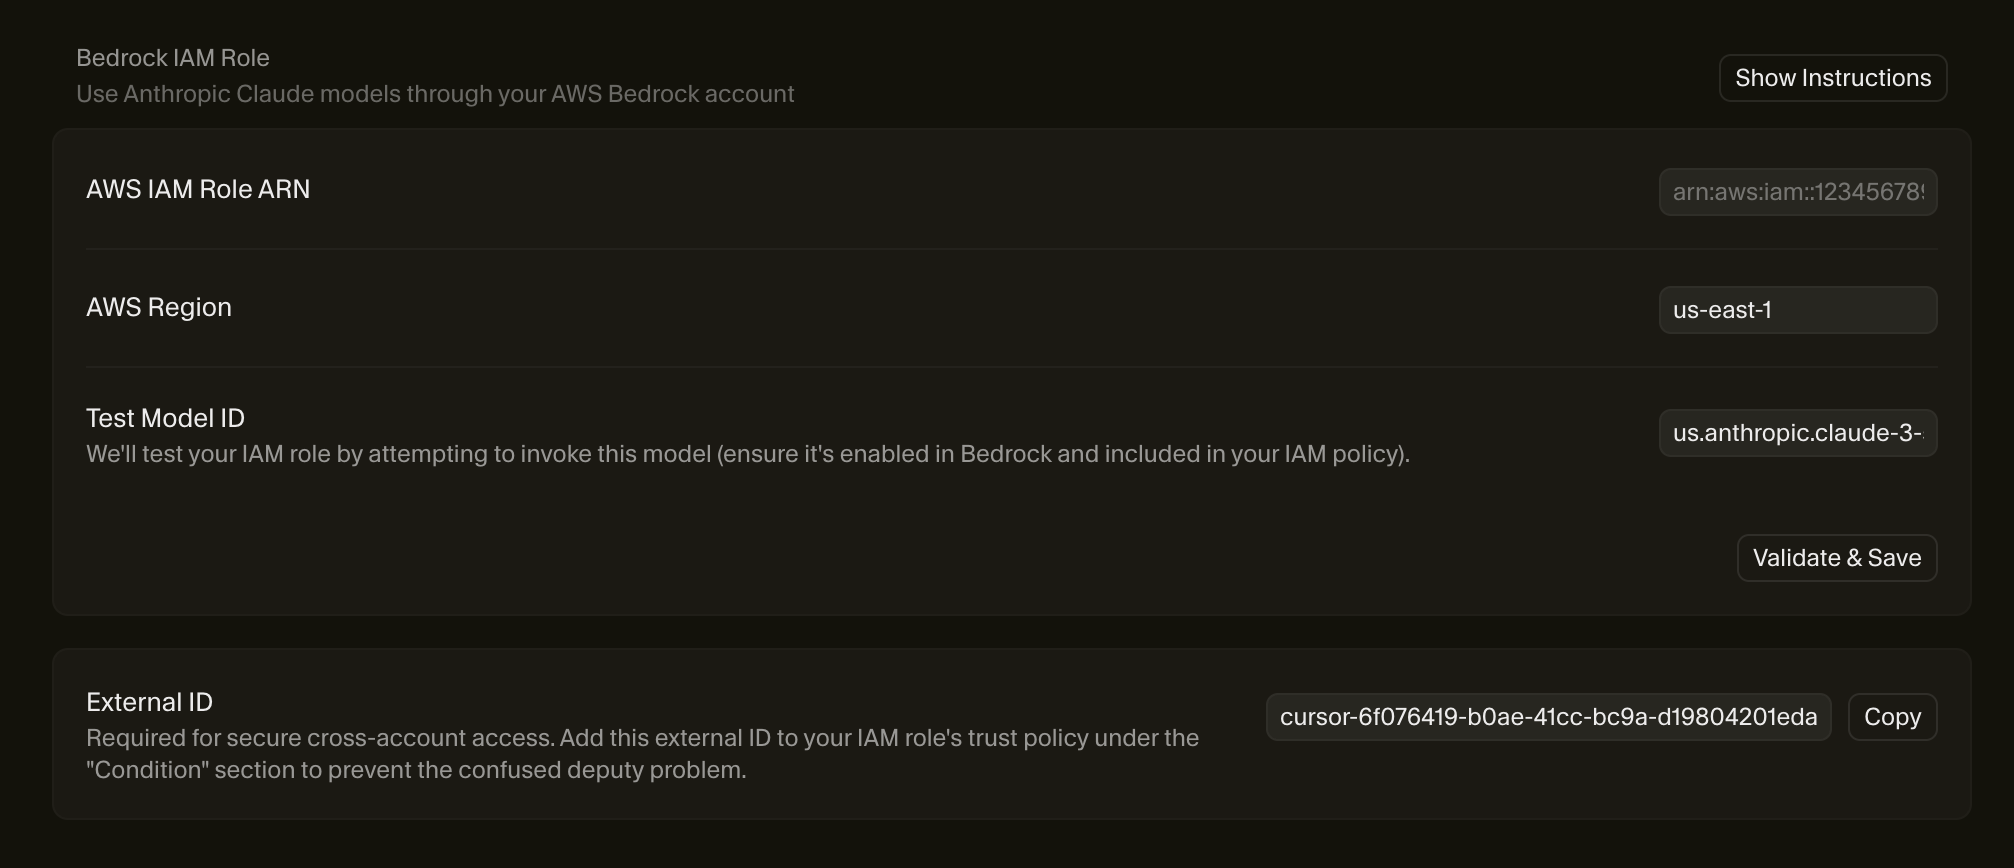
- 找到 Bedrock IAM Role 部分
- 输入您的凭证:
| 设置 | 描述 |
|---|---|
| AWS IAM Role ARN | 您的 IAM 角色 ARN (例如:arn:aws:iam::123456789012:role/CursorBedrockRole) |
| AWS Region | 已启用 Bedrock 的 AWS 区域 (例如:us-east-1) |
| Test Model ID | 用于测试连接的模型 |
- 点击 Validate & Save 测试连接
如果未看到 Bedrock IAM Role 部分,请联系团队管理员。企业版方案中,管理员可控制团队成员可见的设置。
第 5 步:在 IDE 中启用 Bedrock
验证 IAM 角色本身不会改变路由。每位用户都必须在自己的 Cherri Code 客户端中启用 Bedrock:
- 打开
Cherri Code Settings>Models - 滚动到 AWS Bedrock 部分 (此处会显示你的团队已配置 AWS Bedrock 访问权限)
- 打开开关。即使团队 IAM 角色已通过验证,该开关对每位用户默认仍处于关闭状态。
打开开关后,Bedrock 模型会在模型选择器中以原始 Bedrock ID 显示 (例如 us.anthropic.claude-sonnet-5) 。请明确选择其中一个条目,以便通过 Bedrock 路由请求。如果你的团队配置了非美国区域,条目会使用相应的前缀 (eu.、apac. 或 ca.) ,而不是 us.。
Standard 模型名称 (例如“Claude Sonnet 5”) 和 Auto 仍会通过 Cherri Code 的模型提供商路由。只有明确选择 Bedrock 模型 ID 时发出的请求,才会通过你的 Bedrock 账户。
打开 Bedrock 开关后,请求会通过你的 Bedrock 连接进行路由。选择没有对应 Bedrock ID 的模型可能会导致出现“not supported by bedrock”错误。关闭开关即可切换回 Cherri Code 托管的模型。
外部 ID
验证 Bedrock 配置后,Cherri Code 会生成一个唯一的外部 ID。请将其添加到 IAM 角色信任策略的 Condition 部分,以实现安全的跨账户访问。
外部 ID 可防止未经授权访问您的 AWS 资源。请从仪表盘复制该 ID,并相应更新信任策略。
使用访问密钥
或者,您也可以使用 AWS 访问密钥,而不使用 IAM 角色。在 IDE 的 Cherri Code Settings > Models 中输入 AWS Access Key ID 和 Secret Access Key。这种方式更简单,但不如使用 IAM 角色安全。
疑难排查
- 验证 IAM 角色 ARN 是否正确
- 检查信任策略是否包含 Cherri Code 的跨账户 ARN (
arn:aws:iam::289469326074:role/roleAssumer) - 确认 外部 ID 完全一致
- 确保已在 Bedrock 中启用测试模型
- 在 AWS Bedrock 控制台中启用该模型
- 验证模型 ID 格式是否与所在区域匹配 (部分使用
us.anthropic.*前缀) - 检查 IAM 策略是否包含该模型的 ARN
- 确认 Bedrock 在所选区域可用
- 验证该模型已在对应区域启用
- 某些模型仅在特定区域可用
- 确保已在
Cherri Code Settings>Models中启用 AWS Bedrock 开关 (默认对每位用户关闭) - 在模型选择器中明确选择 Bedrock 模型 ID (例如
us.anthropic.claude-sonnet-5) ;Standard 模型名称和 Auto 会通过 Cherri Code 路由 - 如果未显示 AWS Bedrock 部分或模型条目,请重新启动 Cherri Code 以刷新团队配置
用量报告
经 Bedrock 路由的请求仍会显示在仪表盘用量页面和 Admin API 中。使用事件中:
kind字段会设为 User API Key 类别,因为 Bedrock 请求会被记录为自带 API 密钥用量。- 模型成本接近零,因为推理费用由您的 AWS 账户承担。
- 对采用 Cherri Code Token 费率的方案,该费率仍适用于 Bedrock 请求,并显示在
cursorTokenFee字段中。对于其他方案,例如按请求计费的企业版账户,则会省略cursorTokenFee。 chargedCents字段表示 Cherri Code 针对此事件收取的总费用:模型成本加上 Cherri Code Token 费率 (如适用) 。在采用 Token 费率的方案中,即使模型成本接近零,Bedrock 事件的chargedCents也可能较高。对各事件的chargedCents求和,以与/teams/spend总额核对。
AWS 推理成本不会显示在 Cherri Code 中;请使用 AWS 计费或 Cost Explorer 查看。
相关内容
- 使用您自己的 API 密钥 - 配置其他模型提供商
- 模型 - Cherri Code 中可用模型概览