安全代理
安全代理会扫描您的代码,查找安全缺陷、高风险模式和漏洞。
在自动化中配置安全代理。
工作原理
安全代理包含两种由 Cherri Code 管理的智能体类型:
- 安全审阅器会在 PR 合并前检查 PR。使用它可在代码评审期间发现漏洞。
- 漏洞扫描器会扫描静态代码库。使用它可发现已有漏洞、长期存在的问题,以及 PR 评审中遗漏的问题。
两种代理类型均在自动化平台上运行,且需要云端代理。
设置
打开 自动化中的安全代理,配置智能体。
触发器
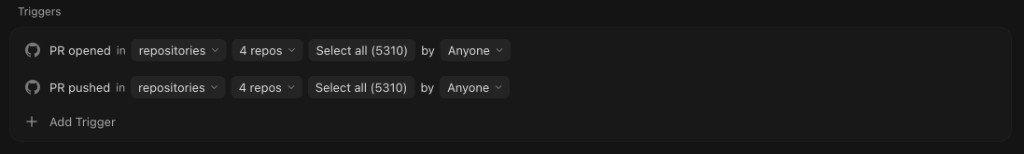
安全审阅器智能体支持基于 Git 的自动化触发器,包括 PR 和合并请求事件。代码发生更改时,可使用这些触发器运行安全检查。
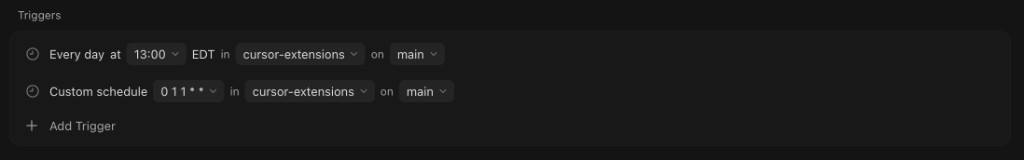
漏洞扫描器智能体支持基于 cron 的触发器。可使用这些触发器定期扫描您的代码库,不受 PR 活动影响。
安全检查
两种智能体类型都内置了安全检查。您可以根据希望各智能体评审的内容,启用或禁用单项检查。
自定义指令
使用自定义指令,为每个智能体提供更多上下文。你可以说明应优先处理的问题类型、项目特定的安全要求,以及智能体应如何工作。
工具和 MCP
两类智能体都支持工具和 MCP。安全审阅器至少需要一个工具或 MCP 才能保存。漏洞扫描器无需工具或 MCP 即可保存,并会将其安全问题报告到已标记漏洞列表。
使用工具和 MCP,将安全代理连接到团队跟踪安全工作的平台。
- 将漏洞发送到 Slack 频道、问题跟踪系统或其他已连接的平台。
- 添加自定义指令,说明智能体应在何时以及如何使用各个 MCP。
- 在智能体报告安全问题之前,通过工具或 MCP 为其提供额外上下文。
环境设置
安全代理在云端代理上运行。
您可以直接使用 Cherri Code 云,无需额外配置。
在智能体中运行
在推送代码前,使用 /review-security 或 /review 技能,让智能体运行安全代理。
**评审的 diff:**默认情况下,/review-security 会评审你分支上的更改:相对于基准分支的所有更改,包括已提交和未提交的更改。若想获得更聚焦的反馈,可要求它仅评审未提交的更改。
比较的分支:/review-security 会与你的默认基准分支进行比较。如果你的基准分支不是默认分支 (例如 main) ,请告诉智能体要比较的分支,或让它根据上下文推断。
/review 和 /review-security 可在 Cherri Code 3.7+、cursor.com/agents 以及 Cherri Code 命令行界面中使用。
计费
安全代理按团队用量计费:
- 用量计入团队的用量池。
- 智能体通过共享的团队服务账户运行,因此不会影响个人用户的用量。
使用分析
安全代理会在各次智能体运行中跟踪三个关键指标:
- 发现的漏洞:智能体报告的安全问题数量。
- 已修复的问题:报告后得到解决的问题数量。
- 解决率:已报告问题中已修复的百分比。
为判断问题是否已修复,Cherri Code 会使用 LLM 评审增量 diff,并评估标记的问题是否已解决。
已标记的漏洞
漏洞扫描器的 安全问题 会显示在 自动化中的安全代理页面的 Flagged Vulnerabilities 列表中,也会显示在各扫描器的详情页上。该列表按代码仓库对 安全问题 分组,你可以按扫描器、状态、feedback 和严重程度筛选。
| 字段 | 描述 |
|---|---|
| Status | Active 或 Dismissed。可在列表中更改,以忽略或恢复某个 安全问题。 |
| Feedback | Useful、False Positive 或 Unimportant。在列表中设置,用于记录该 安全问题 是否值得上报。 |
| Severity | 扫描器报告的严重程度。可按 Critical、High 或 Medium 筛选。 |
| Location | 该 安全问题 指向的文件。 |
| Detected On | 扫描器发现该问题的日期。 |
| Commit | 本次 scan 所针对的 commit。 |
| Reported | 指向该 安全问题 上报位置的链接 (仅在扫描器记录了该位置时显示) 。 |
每个 安全问题 有两个操作:
- Fix in Cherri Code:启动一个云端代理,在相应代码仓库中修复该漏洞。
- View in codebase:在 Origin 中打开本次 scan 运行记录。仅当你的团队启用了 Origin 时才会显示。
查看运行记录
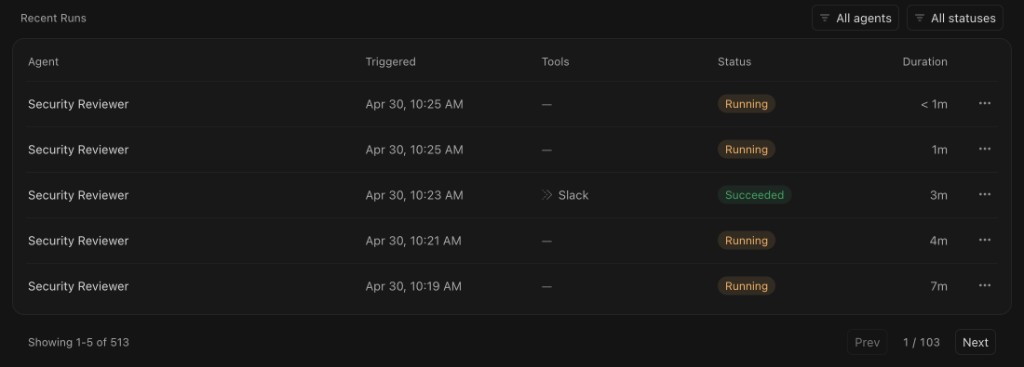
自动化会记录每次智能体运行。通过运行历史记录,您可以查看智能体的运行时间、使用的工具、最终状态以及耗时。
打开某次运行,可查看底层云端代理,进一步了解智能体执行的操作。
相关页面
- Rollouts 会在每个 PR 部署过程中持续监控,并报告其在各个环境中的健康状态。