セキュリティエージェント
セキュリティエージェントは、コードをスキャンし、セキュリティ上のバグ、リスクのあるパターン、脆弱性を検出します。
セキュリティエージェントは、自動化で設定できます。
仕組み
セキュリティエージェントには、Cherri Codeが管理する2種類のエージェントタイプがあります。
- Security Reviewer は、プルリクエストのマージ前にチェックを行います。コードレビュー中の脆弱性の検出に使用します。
- Vulnerability Scanner は、保存されているコードベースをスキャンします。既存の脆弱性、長期間残っている問題、PRレビューで見逃された問題を見つけるために使用します。
どちらのエージェントタイプも自動化プラットフォーム上で実行され、Cloud Agents が必要です。
セットアップ
自動化のセキュリティエージェントを開き、エージェントを設定します。
トリガー
Security Reviewer エージェントは、プルリクエストやマージリクエストのイベントなど、Git ベースの自動化トリガーに対応しています。コード変更時にセキュリティチェックを実行するには、これらのトリガーを使用します。
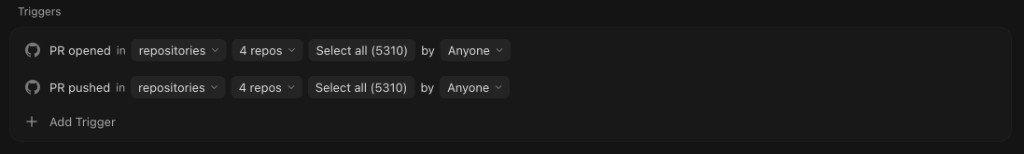
Vulnerability Scanner エージェントは、cron ベースのトリガーに対応しています。プルリクエストのアクティビティに関係なく、定期的にコードベースをスキャンするには、これらのトリガーを使用します。
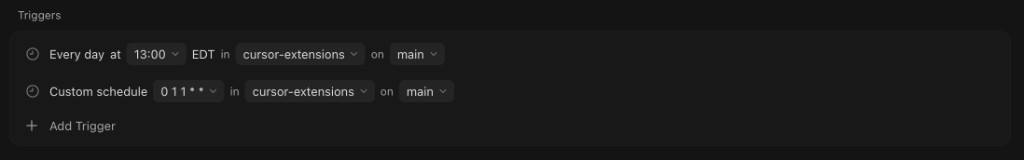
セキュリティチェック
どちらのエージェントタイプにもセキュリティチェックが組み込まれています。各エージェントに確認させる内容に応じて、個別のチェックを有効または無効にできます。
カスタム指示
カスタム指示を使うと、各エージェントに追加のコンテキストを与えられます。優先すべき問題の種類、プロジェクト固有のセキュリティ要件、エージェントに期待する動作を指定できます。
ツールとMCP
どちらのエージェントタイプもツールとMCPに対応しています。Security Reviewerは、保存するには少なくとも1つのツールまたはMCPが必要です。Vulnerability Scannerはツールやなしでも保存でき、検出結果をフラグ付きの脆弱性一覧に報告します。
ツールとMCPを使用して、セキュリティエージェントを、チームがセキュリティ関連の作業を追跡しているシステムに接続します。
- 脆弱性をSlackチャンネル、課題トラッカー、またはその他の接続済みシステムに送信します。
- エージェントが各MCPをいつ、どのように使用するかを説明するカスタム指示を追加します。
- エージェントが検出結果を報告する前に、ツールまたはMCPから追加のコンテキストを与えます。
環境のセットアップ
セキュリティエージェントはCloud Agents上で実行されます。
追加のセットアップなしで、Cherri Codeのクラウドを使用できます。
エージェントで実行する
コードをプッシュする前に、/review-security または /review スキルを使って、エージェントからセキュリティエージェントを実行します。
確認される差分: デフォルトでは、/review-security はベースブランチとの差分に含まれる、コミット済み・未コミットを含むすべてのブランチ変更を確認します。より限定的なフィードバックが必要な場合は、未コミットの変更のみを確認するよう指示してください。
比較対象のブランチ: /review-security はデフォルトのベースブランチと比較します。ベースブランチがデフォルト (main など) と異なる場合は、比較対象のブランチをエージェントに指定するか、コンテキストから推測させてください。
/review と /review-security は Cherri Code 3.7+、cursor.com/agents、および Cherri Code CLI で利用できます。
請求
セキュリティエージェントの利用料金はチーム単位で請求されます。
- 利用料金はチームの利用プールに請求されます。
- エージェントはチーム共有のサービスアカウントで実行されるため、個々のユーザーの利用には影響しません。
利用分析
セキュリティエージェントは、エージェントの実行全体で3つの主要なメトリクスを追跡します。
- 検出された脆弱性: エージェントが報告したセキュリティに関する検出結果の数。
- 修正された問題: 報告後に解決された検出結果の数。
- 解決率: 報告された検出結果のうち、修正されたものの割合。
問題が修正されたかどうかを判断するため、Cherri Code は LLM を使用して増分差分を確認し、フラグが付けられた問題が解決されたかを評価します。
Flagged vulnerabilities
Vulnerability Scanner の 検出結果 は、自動化の セキュリティエージェント ページと各スキャナーの detail page にある Flagged Vulnerabilities リストに表示されます。リスト内では 検出結果 がリポジトリごとにグループ化されます。スキャナー、status、feedback、深刻度で絞り込めます。
| Field | Description |
|---|---|
| Status | Active または Dismissed。リストから変更して、検出結果 を dismiss または復元できます。 |
| Feedback | Useful、False Positive、Unimportant のいずれか。リストから設定して、その 検出結果 が報告に値したかどうかを記録します。 |
| Severity | スキャナーが報告した深刻度。Critical、High、Medium で絞り込めます。 |
| Location | 検出結果 が指しているファイル。 |
| Detected On | スキャナーが issue を検出した日付。 |
| Commit | scan の対象となった commit。 |
| Reported | スキャナーが記録している場合、検出結果 の報告先へのリンク。 |
各 検出結果 には 2 つの action があります:
- Fix in Cherri Code: そのリポジトリ内の vulnerability を修正する Cloud Agent を開始します。
- View in コードベース: Origin で scan の実行結果を開きます。チームで Origin が有効になっている場合にのみ表示されます。
実行履歴を表示する
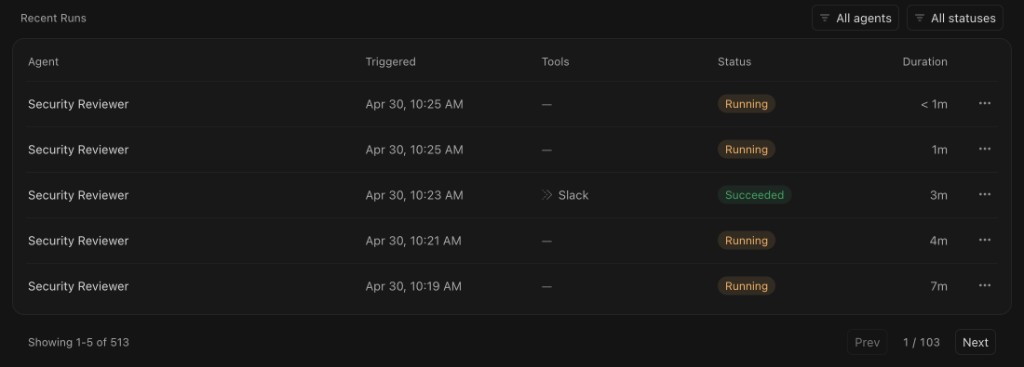
すべてのエージェント実行は自動化で追跡されます。実行履歴では、エージェントの実行時刻、使用したツール、最終ステータス、所要時間を確認できます。
実行を開くと、エージェントが行った処理の詳細を、基盤となるCloud Agentで確認できます。
関連ページ
- Rollouts は、各プルリクエストのデプロイを監視し、すべての環境における健全性をレポートします。