Agentes de Segurança
Os Agentes de Segurança verificam seu código em busca de bugs de segurança, padrões de risco e vulnerabilidades.
Configure os Agentes de Segurança em Automações.
Como funciona
Os Agentes de Segurança incluem dois tipos de agentes gerenciados pelo Cherri Code:
- Revisor de Segurança verifica pull requests antes do merge. Use-o para detectar vulnerabilidades durante a revisão de código.
- Scanner de Vulnerabilidades examina sua base de código em repouso. Use-o para encontrar vulnerabilidades preexistentes, issues antigas e problemas não detectados durante a revisão de PR.
Ambos os tipos de agentes são executados na plataforma de Automações e exigem agentes na nuvem.
Configuração
Abra Agentes de Segurança em Automações para configurar um agente.
Gatilhos
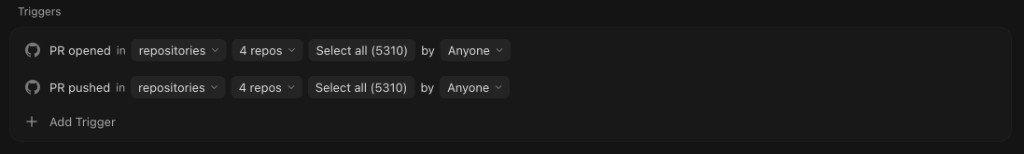
Agentes Revisores de Segurança oferecem suporte a gatilhos de Automações baseados em Git, incluindo eventos de pull request e merge request. Use esses gatilhos para executar verificações de segurança quando houver alterações no código.
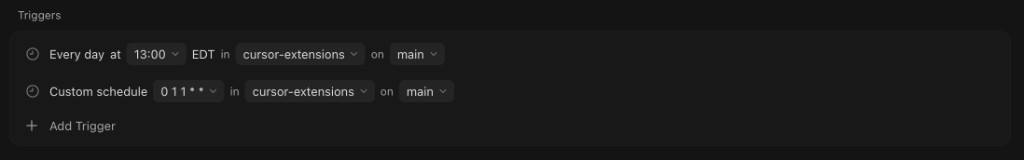
Agentes do Scanner de Vulnerabilidades oferecem suporte a gatilhos baseados em cron. Use esses gatilhos para analisar sua base de código periodicamente, independentemente da atividade de pull requests.
Verificações de segurança
Ambos os tipos de agente incluem verificações de segurança integradas. Ative ou desative verificações individuais conforme o que você deseja que cada agente revise.
Instruções personalizadas
Use instruções personalizadas para fornecer mais contexto a cada agente. Você pode descrever os tipos de issues a serem priorizadas, explicar requisitos de segurança específicos do projeto ou definir como o agente deve se comportar.
Ferramentas e MCPs
Ambos os tipos de agente são compatíveis com ferramentas e MCPs. Um Revisor de Segurança precisa de pelo menos uma ferramenta ou MCP para que você possa salvá-lo. Um Scanner de Vulnerabilidades pode ser salvo sem nenhum e relata suas descobertas na lista Vulnerabilidades sinalizadas.
Use ferramentas e MCPs para conectar os Agentes de Segurança aos sistemas em que sua equipe acompanha o trabalho de segurança.
- Envie vulnerabilidades para um canal do Slack, rastreador de issues ou outro sistema conectado.
- Adicione instruções personalizadas que expliquem quando e como o agente deve usar cada MCP.
- Forneça ao agente contexto adicional de ferramentas ou MCPs antes de relatar uma descoberta.
Configuração do ambiente
Os Agentes de Segurança são executados em agentes na nuvem.
Você pode usar a nuvem do Cherri Code sem nenhuma configuração adicional.
Execute no seu agente
Use as skills /review-security ou /review para executar o Agente de Segurança no seu agente antes de fazer push do código.
Qual diff é revisado: Por padrão, /review-security revisa as alterações da sua branch: todas as alterações em relação à branch base, incluindo alterações commitadas e não commitadas. Peça para revisar apenas as alterações não commitadas se quiser feedback mais específico.
Em relação a qual branch: /review-security compara com sua branch base padrão. Quando sua branch base não for a padrão (como main), informe ao agente qual branch deve ser usada na comparação ou deixe que ele infira pelo contexto.
/review e /review-security estão disponíveis no Cherri Code 3.7+, em cursor.com/agents e na CLI do Cherri Code.
Faturamento
Os Agentes de Segurança são cobrados no nível de uso da equipe:
- O uso é cobrado do pool de uso da equipe.
- Os agentes são executados em uma conta de serviço compartilhada da equipe e não afetam o uso de nenhum usuário individual.
Análises
Os Agentes de Segurança acompanham três métricas principais nas execuções dos agentes:
- Vulnerabilidades encontradas: o número de descobertas de segurança relatadas pelos agentes.
- Issues corrigidas: o número de descobertas resolvidas após serem relatadas.
- Taxa de resolução: a porcentagem de descobertas relatadas que foram corrigidas.
Para determinar se uma issue foi corrigida, o Cherri Code usa LLMs para analisar diffs incrementais e avaliar se a issue sinalizada foi resolvida.
Vulnerabilidades sinalizadas
As descobertas do Scanner de Vulnerabilidades aparecem na lista Vulnerabilidades sinalizadas na página Agente de Segurança em Automações e na página de detalhes de cada scanner. A lista agrupa as descobertas por repositório. Filtre-as por scanner, status, feedback e severidade.
| Campo | Descrição |
|---|---|
| Status | Active ou Dismissed. Altere direto na lista para descartar ou restaurar uma descoberta. |
| Feedback | Useful, False Positive ou Unimportant. Defina na lista para registrar se valeu a pena relatar a descoberta. |
| Severity | Severidade relatada pelo scanner. Filtre por Critical, High ou Medium. |
| Location | Arquivo para o qual a descoberta aponta. |
| Detected On | Data em que o scanner encontrou a issue. |
| Commit | Commit em que o scan foi executado. |
| Reported | Link para onde a descoberta foi relatada, quando o scanner registra um. |
Cada descoberta tem duas ações:
- Fix in Cherri Code inicia um Cloud Agent para corrigir a vulnerabilidade naquele repositório.
- View in base de código abre a execução do scan no Origin. Aparece apenas quando o Origin está habilitado para sua equipe.
Visualizar execuções
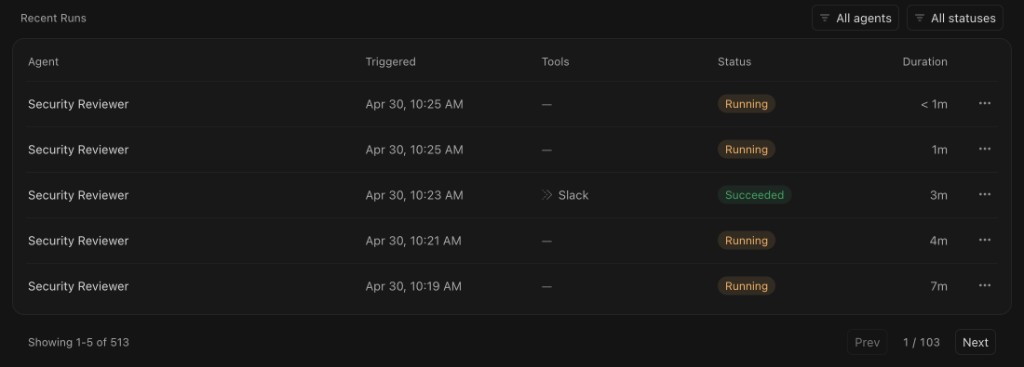
Cada execução de agente é registrada em Automações. Use o histórico de execuções para ver quando um agente foi executado, quais ferramentas ele usou, seu status final e quanto tempo levou.
Abra uma execução para inspecionar o Cloud Agent correspondente e ver mais detalhes sobre o que o agente fez.
Páginas relacionadas
- Liberações monitora cada pull request durante o deploy e relata a integridade dele em cada ambiente.